
1. MCP-Protokoll Überblick: Das universelle Tool-Protokoll im KI-Zeitalter
Dieser Absatz demonstriert strong Fettdruck, em Kursiv, b-Tag Fett, Inline-Code mcp-server, Tastaturkürzel Cmd+Shift+P, veraltete JSON-RPC 2.0 Direktaufrufe und hervorgehobene Schlüsselerkenntnisse. Wenn Sie bereits einen Mac mini M4-Knoten in der vmzig-Konsole gemietet haben, können Sie diesem Leitfaden folgen, um einen isolierten MCP-Server sofort bereitzustellen.
Model Context Protocol (MCP) wurde Ende 2024 von Anthropic veröffentlicht, um das N×M-Integrationsproblem zwischen KI-Hosts (z. B. Cursor, Claude Desktop) und externen Tools zu lösen. MCP konsolidiert dies in eine standardisierte Protokollschicht. Bis 2026 wird es von OpenAI, Google, Microsoft und anderen großen Ökosystemen weitgehend übernommen.
Architekt-Hinweis: Der Kernwert von MCP liegt nicht in "noch einem API-Standard", sondern darin, drei Dinge zu standardisieren: Tool-Erkennung (Discovery), Aufruf (Invocation) und Kontext-Injektion (Context Injection). Das Ausführen eines MCP-Servers auf einem isolierten Remote-Mac verhindert die Kontamination Ihrer lokalen Entwicklungsumgebung und Anmeldeinformationen.
2. Das Host-Client-Server Dreischichtenmodell
MCP Rollenbeschreibung im Detail
Zuständigkeiten jeder Rolle
| Rolle | Zuständigkeit | Typische Produkte |
|---|---|---|
| MCP Host | KI-App, die Tool-Erkennung und -Aufruf initiiert | Cursor, Claude Desktop |
| MCP Client | Protokolladapter im Host, hält 1:1-Verbindung zum Server | Host eingebaut |
| MCP Server | Unabhängiger Prozess, der Tools, Ressourcen und Prompts bereitstellt | filesystem, git, sqlite etc. |
Prinzip der geringsten Berechtigung
Remote-Knoten sollten das Prinzip der geringsten Berechtigung befolgen: Jedes MCP-Projekt verwendet einen dedizierten Unix-Benutzer, SSH-Schlüssel sind pro Projekt isoliert, und Logs werden in separate Verzeichnisse geschrieben. In Produktionsumgebungen darf MCP Server niemals als root ausgeführt werden.
Tool-Checkliste (ul)
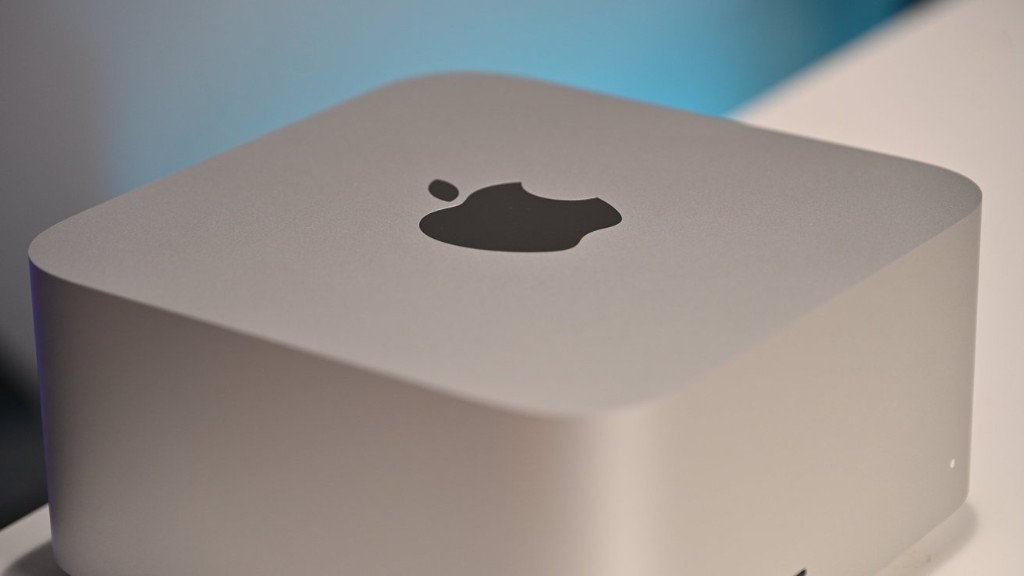
- vmzig Mac mini M4 als isolierte Sandbox verwenden (24 GB dedizierter physischer Rechner)
- MCP-Port über SSH-Portweiterleitung bereitstellen — kein direkter externer Zugang
- Server-Endpunkt in
~/.cursor/mcp.jsonregistrieren - SSH-Schlüssel regelmäßig rotieren (alle 90 Tage empfohlen)
Bereitstellungsschritte (ol)
- Mac mini M4-Knoten in der vmzig-Konsole mieten und SSH-Anmeldeinformationen erhalten
- Dedizierten Benutzer
mcp-isolatederstellen - Node.js LTS und MCP SDK installieren
server.tsschreiben und Tool-Definitionen deklarieren- Server starten und Tool-Liste mit
mcp-cliverifizieren
3. Lokales vs. Remote-Mac MCP Vergleich
Szenario-Vergleichstabelle
| Dimension | Lokales MCP | Remote-Mac MCP (vmzig M4) |
|---|---|---|
| Isolation | Niedrig — teilt Haupt-Benutzerkonto | Hoch — dedizierter Unix-Benutzer |
| Rechenleistungsgrenze | Durch lokale Maschinenlast begrenzt | M4 24 GB dedizierter Physikserver |
| Schlüsselsicherheit | Leicht mit täglicher Entwicklung vermischt | SSH-Schlüssel pro Projekt isoliert |
| Multi-Agent-Parallelität | Schwerwettbewerb um Ressourcen | Mehrere SSH-Sitzungen, keine Interferenz |
| Bester Anwendungsfall | Schnelle Prototypenerstellung | Team-Compliance, Produktionsbereitstellung |
4. Remote-Bereitstellungspraxis: SSH-Isolierungskonfiguration
Codeblock: Isolierten Benutzer erstellen
# Isolierten Benutzer auf dem Remote-Mac erstellen und Verzeichnisberechtigungen konfigurieren
sudo sysadminctl -addUser mcp-isolated -password -
sudo mkdir -p /Users/mcp-isolated/mcp-workspace
sudo chown mcp-isolated:staff /Users/mcp-isolated/mcp-workspace
Codeblock: MCP Server starten
// server.ts — Beispiel mit Filesystem MCP Server
import { Server } from "@modelcontextprotocol/sdk/server/index.js";
import { StdioServerTransport } from "@modelcontextprotocol/sdk/server/stdio.js";

const server = new Server({ name: "vmzig-fs", version: "1.0.0" }, {
  capabilities: { tools: {} }
});

const transport = new StdioServerTransport();
await server.connect(transport);
Definitionsliste (dl): Häufige Umgebungsvariablen
- MCP_HOST
- MCP Server Abhöradresse, Standard
127.0.0.1; bei Remote-Bereitstellung localhost behalten und über SSH weiterleiten - MCP_PORT
- Abhörport, Standard
3000; pro Projekt anpassbar zur Vermeidung von Konflikten - NODE_ENV
- Laufzeitumgebung; in der Bereitstellung auf
productionsetzen für Leistungsoptimierung - SSH_KEY_PATH
- SSH-Privatschlüsselpfad, empfohlener Speicherort
~/.ssh/project-name_ed25519
Klappbarer Block (details): SSH-Portweiterleitung Befehle
Zum Erweitern klicken: Vollständiger SSH-Portweiterleitung Befehl
Port 3000 des Remote-Mac lokal verfügbar machen für Cursor MCP Client-Verbindung:# SSH-Tunnel aufbauen (im Hintergrund ausführen)
ssh -N -f -L 3000:127.0.0.1:3000 \
-i ~/.ssh/vmzig_ed25519 \
mcp-isolated@your-vmzig-node.com
5. Bild- und Mediendemonstration
6. Zitat- und Trennlinienbeispiele
Sicherheitswarnung: Setzen Sie Ihren MCP-Server niemals direkt dem öffentlichen Internet aus (z. B. durch
MCP_HOST=0.0.0.0). SSH-Portweiterleitung ist die sicherste Remote-Zugriffsmethode.
7. Verschachtelte Listen und gemischte Elemente
Validieren Sie nach der Bereitstellung mit dieser Checkliste:
- Netzwerkschicht
- Port erreichbar:
curl http://localhost:3000/healthgibt{"status":"ok"}zurück - Firewall: Ctrl+C schließt Port sofort nach dem Stoppen
- Tool-Schicht
- Tool-Liste nicht leer:
mcp-cli list-tools --server 3000
Geordnete Übernahme-Schritte:
- MCP-Server starten
- SSH-Tunnel aufbauen
- Endpunkt in Cursors
mcp.jsonregistrieren - Cursor neu starten und Tool-Anzeige bestätigen
- Echten Tool-Aufruf ausführen und Log-Ausgabe prüfen
Zusammenfassung: Dieser Probe-Artikel deckt absichtlich alle von BLOG_WRITER_CHECKLIST §1 benötigten Prose-Basis-Tags ab. Das isolierte Ausführen von MCP Server auf einem vmzig M4 Remote-Knoten bietet optimale Sicherheit und Leistung in der Produktion.
Häufige Fragen
Warum muss der Probartikel alle Prose-Elemente abdecken?
Markdown rendert nackte HTML-Tags; CSS-Selektoren müssen h2, table, kbd usw. direkt treffen, sonst fehlen künftig Styles.
Wie isoliere ich einen MCP-Server auf einem vmzig Remote Mac?
Erstellen Sie pro MCP-Projekt einen dedizierten Unix-Benutzer und verbinden Sie sich per SSH-Portweiterleitung.
Weiterlesen
vmzig M4 Remote-Knoten
MCP isoliert auf einem vmzig M4 Remote-Knoten bereitstellen
Mac mini M4 tageweise mieten, SSH-Direktzugang, Lieferung in 24 Stunden