
1. MCP 프로토콜 개요: AI 시대의 "범용 도구 프로토콜"
이 단락은 strong 강조, em 이탤릭, b 태그 굵게, 인라인 mcp-server 코드, 키보드 단축키 Cmd+Shift+P, 더 이상 사용되지 않는 JSON-RPC 2.0 직접 호출, 중요 결론 강조 표시를 보여줍니다. vmzig 콘솔에서 Mac mini M4 노드를 이미 임대한 경우 이 가이드를 따라 격리된 MCP Server를 즉시 배포할 수 있습니다.
MCP(Model Context Protocol)는 Anthropic이 2024년 말에 출시하여 AI 호스트(Cursor, Claude Desktop 등)와 외부 도구 간의 N×M 통합 문제를 해결합니다. MCP는 이를 표준 프로토콜 레이어 하나로 통합합니다. 2026년에는 OpenAI, Google, Microsoft 등 주요 생태계에 널리 채택되었습니다.
아키텍트 메모: MCP의 핵심 가치는 "또 하나의 API 표준"이 아니라 도구 발견(Discovery), 호출(Invocation), 컨텍스트 주입(Context Injection) 세 가지를 표준화한 것입니다. MCP Server를 독립적인 원격 Mac에서 실행하면 로컬 개발 환경과 자격 증명이 오염되는 것을 방지할 수 있습니다.
2. Host-Client-Server 3계층 모델
MCP 세 가지 역할 상세 설명
각 역할의 책임
| 역할 | 책임 | 대표 제품 |
|---|---|---|
| MCP Host | 도구 발견 및 호출을 시작하는 AI 앱 | Cursor, Claude Desktop |
| MCP Client | Host 내부 프로토콜 어댑터, Server와의 1:1 연결 유지 | Host 내장 |
| MCP Server | 도구, 리소스, 프롬프트를 노출하는 독립 프로세스 | filesystem, git, sqlite 등 |
최소 권한 원칙
원격 노드는 최소 권한 원칙을 따라야 합니다: 각 MCP 프로젝트는 전용 Unix 사용자를 사용하고, SSH 키는 프로젝트별로 분리하며, 로그는 독립 디렉토리에 기록합니다. 프로덕션 환경에서는 절대 root 계정으로 MCP Server를 실행하지 마세요.
도구 체크리스트 (ul)
- vmzig Mac mini M4를 격리 샌드박스로 사용 (24GB 전용 물리 머신)
- SSH 포트 포워딩을 통해 MCP 포트 노출 — 외부 직접 접근 불가
~/.cursor/mcp.json에 Server 엔드포인트 등록- SSH 키를 정기적으로 교체 (90일마다 권장)
배포 단계 (ol)
- vmzig 콘솔에서 Mac mini M4 노드를 임대하고 SSH 자격 증명 획득
- 전용 사용자
mcp-isolated생성 - Node.js LTS 및 MCP SDK 설치
server.ts를 작성하여 도구 정의 선언- Server를 시작하고
mcp-cli로 도구 목록 확인
3. 로컬 vs 원격 Mac MCP 비교
시나리오 비교 표
| 차원 | 로컬 MCP | 원격 Mac MCP (vmzig M4) |
|---|---|---|
| 격리성 | 낮음 — 메인 계정 공유 | 높음 — 전용 Unix 사용자 |
| 컴퓨팅 한계 | 로컬 머신 부하에 제한 | M4 24GB 전용 물리 머신 |
| 키 보안 | 일상 개발과 쉽게 혼용 | 프로젝트별 SSH 키 격리 |
| 멀티 에이전트 병렬 | 심각한 리소스 경쟁 | 다중 SSH 세션, 상호 간섭 없음 |
| 사용 사례 | 빠른 프로토타이핑 | 팀 컴플라이언스, 프로덕션 배포 |
4. 원격 배포 실전: SSH 격리 설정
코드 블록: 격리 사용자 생성
# 원격 Mac에서 격리 사용자 생성 및 디렉토리 권한 설정
sudo sysadminctl -addUser mcp-isolated -password -
sudo mkdir -p /Users/mcp-isolated/mcp-workspace
sudo chown mcp-isolated:staff /Users/mcp-isolated/mcp-workspace
코드 블록: MCP Server 시작
// server.ts — Filesystem MCP Server 예시
import { Server } from "@modelcontextprotocol/sdk/server/index.js";
import { StdioServerTransport } from "@modelcontextprotocol/sdk/server/stdio.js";

const server = new Server({ name: "vmzig-fs", version: "1.0.0" }, {
  capabilities: { tools: {} }
});

const transport = new StdioServerTransport();
await server.connect(transport);
정의 목록 (dl): 자주 사용하는 환경 변수
- MCP_HOST
- MCP Server 수신 주소, 기본값
127.0.0.1; 원격 배포 시 localhost를 유지하고 SSH로 포워딩 - MCP_PORT
- 수신 포트, 기본값
3000; 충돌 방지를 위해 프로젝트별 커스터마이즈 가능 - NODE_ENV
- 실행 환경; 배포 시
production으로 설정하여 성능 최적화 활성화 - SSH_KEY_PATH
- SSH 개인 키 경로,
~/.ssh/project-name_ed25519위치 권장
접이식 블록 (details): SSH 포트 포워딩 명령어
클릭하여 펼치기: 전체 SSH 포트 포워딩 명령어
Cursor MCP Client 연결을 위해 원격 Mac의 포트 3000을 로컬에 매핑합니다:# SSH 터널 설정 (백그라운드 실행)
ssh -N -f -L 3000:127.0.0.1:3000 \
-i ~/.ssh/vmzig_ed25519 \
mcp-isolated@your-vmzig-node.com
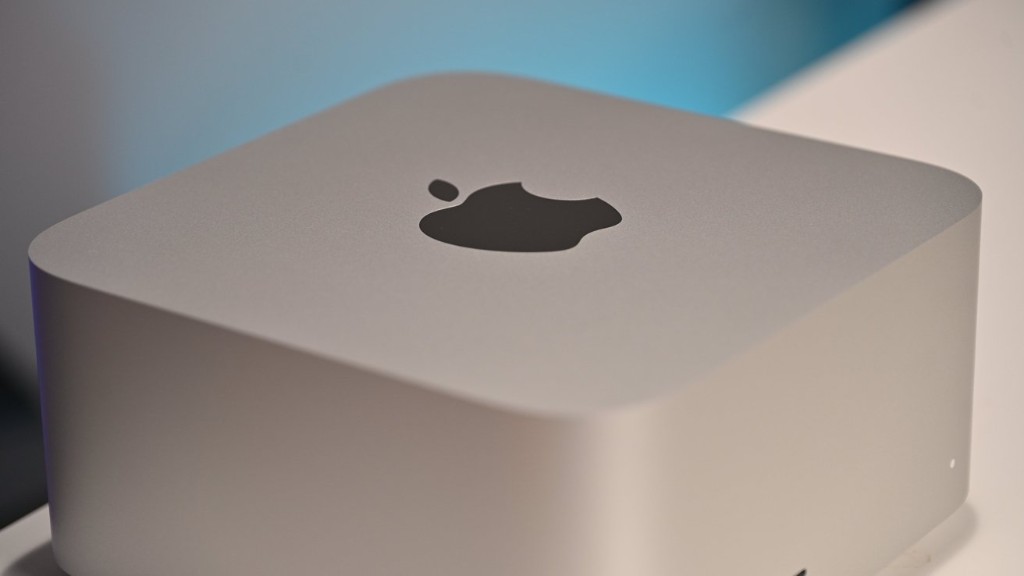
5. 이미지 및 미디어 예시
6. 인용 및 구분선 예시
보안 경고: MCP Server를 공개 인터넷에 직접 노출하지 마세요 (
MCP_HOST=0.0.0.0설정 등). SSH 포트 포워딩이 가장 안전한 원격 접근 방법입니다.
7. 중첩 목록 및 혼합 요소
배포 후 다음 체크리스트로 검증합니다:
- 네트워크 레이어
- 포트 도달 가능:
curl http://localhost:3000/health가{"status":"ok"}반환 - 방화벽: Ctrl+C 중지 후 포트 즉시 닫힘
- 도구 레이어
- 도구 목록 비어있지 않음:
mcp-cli list-tools --server 3000
순서 있는 검증 단계:
- MCP Server 시작
- SSH 터널 설정
- Cursor의
mcp.json에 엔드포인트 등록 - Cursor 재시작 및 도구 표시 확인
- 실제 도구 호출 실행 및 로그 출력 확인
요약: 이 프로브 문서는 BLOG_WRITER_CHECKLIST §1에서 요구하는 모든 Prose 기본 태그를 의도적으로 포함합니다. vmzig M4 원격 노드에서 MCP Server를 격리하여 실행하는 것이 보안과 성능을 모두 만족하는 최선의 방법입니다.
자주 묻는 질문
프로브 기사가 모든 Prose 요소를 포함해야 하는 이유는?
Markdown은 벌거벗은 HTML 태그를 렌더링하므로 CSS 선택자가 h2, table, kbd 등에 직접 적용되어야 합니다.
vmzig 원격 Mac에서 MCP Server를 격리하려면?
MCP 프로젝트마다 별도 Unix 사용자를 만들고 SSH 포트 포워딩으로 연결하는 것을 권장합니다.
더 읽기
vmzig M4 원격 노드
vmzig M4 원격 노드에서 MCP 격리 배포
Mac mini M4 일 단위 임대, SSH 직접 연결, 24시간 내 제공